Site, e-commerce, application ou plateforme : un document daté et signé, des actions concrètes, et une attestation à présenter. Sans jargon.
Six choses qu'un visiteur ordinaire, ou un attaquant, apprend de votre site sans rien demander. Vous saisissez votre site, vous confirmez votre adresse, vous voyez le premier signal tout de suite. La page complète, relue par un expert, arrive sous 24 h. Sans note, sans test, sans engagement.
La protection de votre courrier, le chiffrement, les consignes reçues par le navigateur, les versions annoncées, les traces publiques et votre nom de domaine. Rien d'autre qu'une visite de votre page d'accueil et une lecture des registres publics.
À l'écran, l'état de votre nom de domaine. Puis une page datée : les six signaux en trois états, une phrase de lecture, et le chemin qu'un attaquant prendrait, en trois temps. Pas d'indice d'exposition, pas de signature : ce n'est pas un contrôle, c'est ce qui le précède.
Le responsable du site, ou une agence pour un client qu'elle nomme. Vous confirmez votre adresse par un lien, et rien n'est regardé avant ce clic. Nous consultons des registres publics tiers pour le nom de domaine et les certificats : vous l'acceptez en demandant.
Pas de RSSI, pas d'équipe cyber, souvent pas d'équipe IT pour répondre.
Un service en ligne, des données clients, et zéro visibilité sur les risques réels.
Ce qu'on vous rend d'habitude est écrit pour des techniciens, pas pour celui qui décide.
Vous indiquez l'adresse de votre site ou application. On cadre le périmètre ensemble.
Analyse de l'exposition (et de la configuration interne en Premium), sans impact sur votre service.
Votre indice d'exposition, votre rapport actionnable et votre attestation datée.
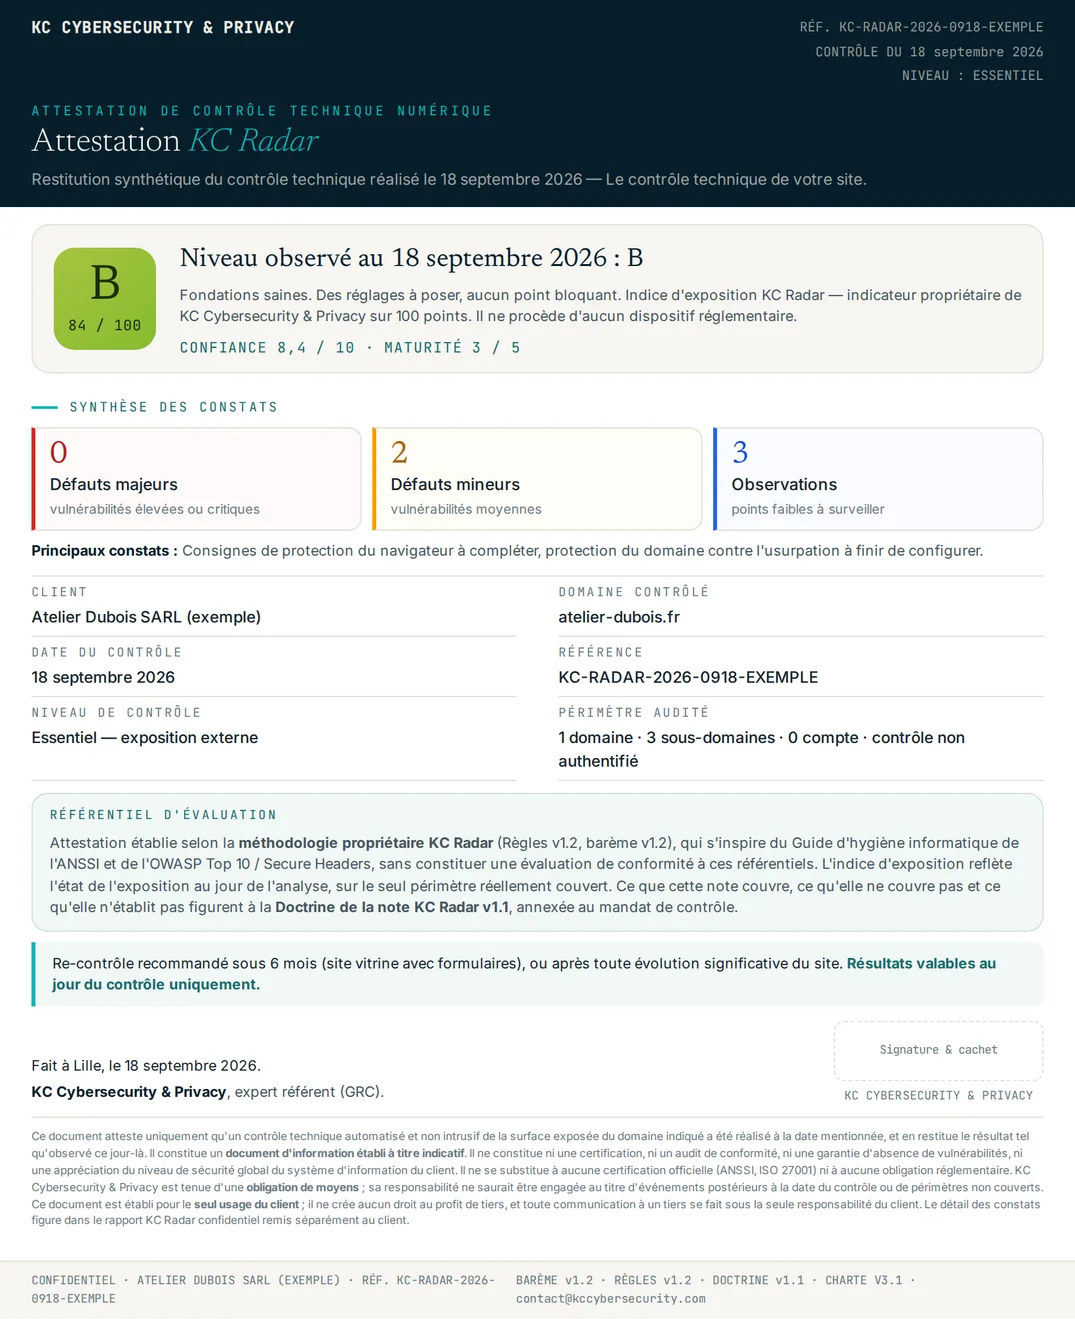
Comme un contrôle technique : un document daté et signé, avec votre indice et les défauts constatés. Le document que vous présentez à votre donneur d'ordre, votre assureur ou votre client. C'est un document d'information : il rend compte de ce qui a été observé, à une date, sur un périmètre écrit. Il ne certifie rien, et nous ne prétendrons jamais le contraire.

Le périmètre contrôlé, le délai de restitution et la reproductibilité du livrable. Trois engagements écrits, vérifiables, identiques d'un contrôle à l'autre.
Ce qui a été contrôlé et ce qui ne l'a pas été figure au rapport, avec un indice de confiance. Un contrôle partiel se dit.
Le contrôle est rendu sous 48 heures ouvrées après le mandat signé. La date de restitution est au mandat, pas dans une conversation.
Le même contrôle, refait dans six mois, produit un document comparable au précédent. C'est ce qui permet de mesurer un progrès plutôt que de le raconter.
Le risque technique traduit en risque d'image, financier et réglementaire. Le vocabulaire de la CDP et de la Convention de Malabo, pas celui d'un outil automatique.
« Notre client veut une attestation de sécurité pour renouveler le marché. » Les exigences des grands comptes et des bailleurs descendent à leurs fournisseurs.
Un site qui encaisse manipule des données de porteurs de cartes. PCI-DSS attend un état documenté de la surface exposée.
Un fichier clients, une liste de diffusion, un formulaire. La CDP attend que vous sachiez ce que votre site expose.
Le procès-verbal et l'attestation sont compris à tous les niveaux. Le re-contrôle se cale sur le profil de votre site, comme un contrôle technique.
Pas encore décidé ? Commencez par un premier regard offert, sans engagement.
Demandez votre contrôle KC Radar, ou une démo. Sans engagement, sans jargon. Pour un premier regard offert, c'est par ici.