Site, e-commerce, application ou plateforme : un document daté et signé, des actions concrètes, et une attestation à présenter. Sans jargon.
Six choses qu'un visiteur ordinaire, ou un attaquant, apprend de votre site sans rien demander. Vous saisissez votre site, vous confirmez votre adresse, vous voyez le premier signal tout de suite. La page complète, relue par un expert, arrive sous 24 h. Sans note, sans test, sans engagement.
La protection de votre courrier, le chiffrement, les consignes reçues par le navigateur, les versions annoncées, les traces publiques et votre nom de domaine. Rien d'autre qu'une visite de votre page d'accueil et une lecture des registres publics.
À l'écran, l'état de votre nom de domaine. Puis une page datée : les six signaux en trois états, une phrase de lecture, et le chemin qu'un attaquant prendrait, en trois temps. Pas d'indice d'exposition, pas de signature : ce n'est pas un contrôle, c'est ce qui le précède.
Le responsable du site, ou une agence pour un client qu'elle nomme. Vous confirmez votre adresse par un lien, et rien n'est regardé avant ce clic. Nous consultons des registres publics tiers pour le nom de domaine et les certificats : vous l'acceptez en demandant.
Pas de RSSI, pas d'équipe cyber, souvent pas d'équipe IT pour répondre.
Un service en ligne, des données clients, et zéro visibilité sur les risques réels.
Ce qu'on vous rend d'habitude est écrit pour des techniciens, pas pour celui qui décide.
Vous indiquez l'adresse de votre site ou application. On cadre le périmètre ensemble.
Analyse de l'exposition (et de la configuration interne en Premium), sans impact sur votre service.
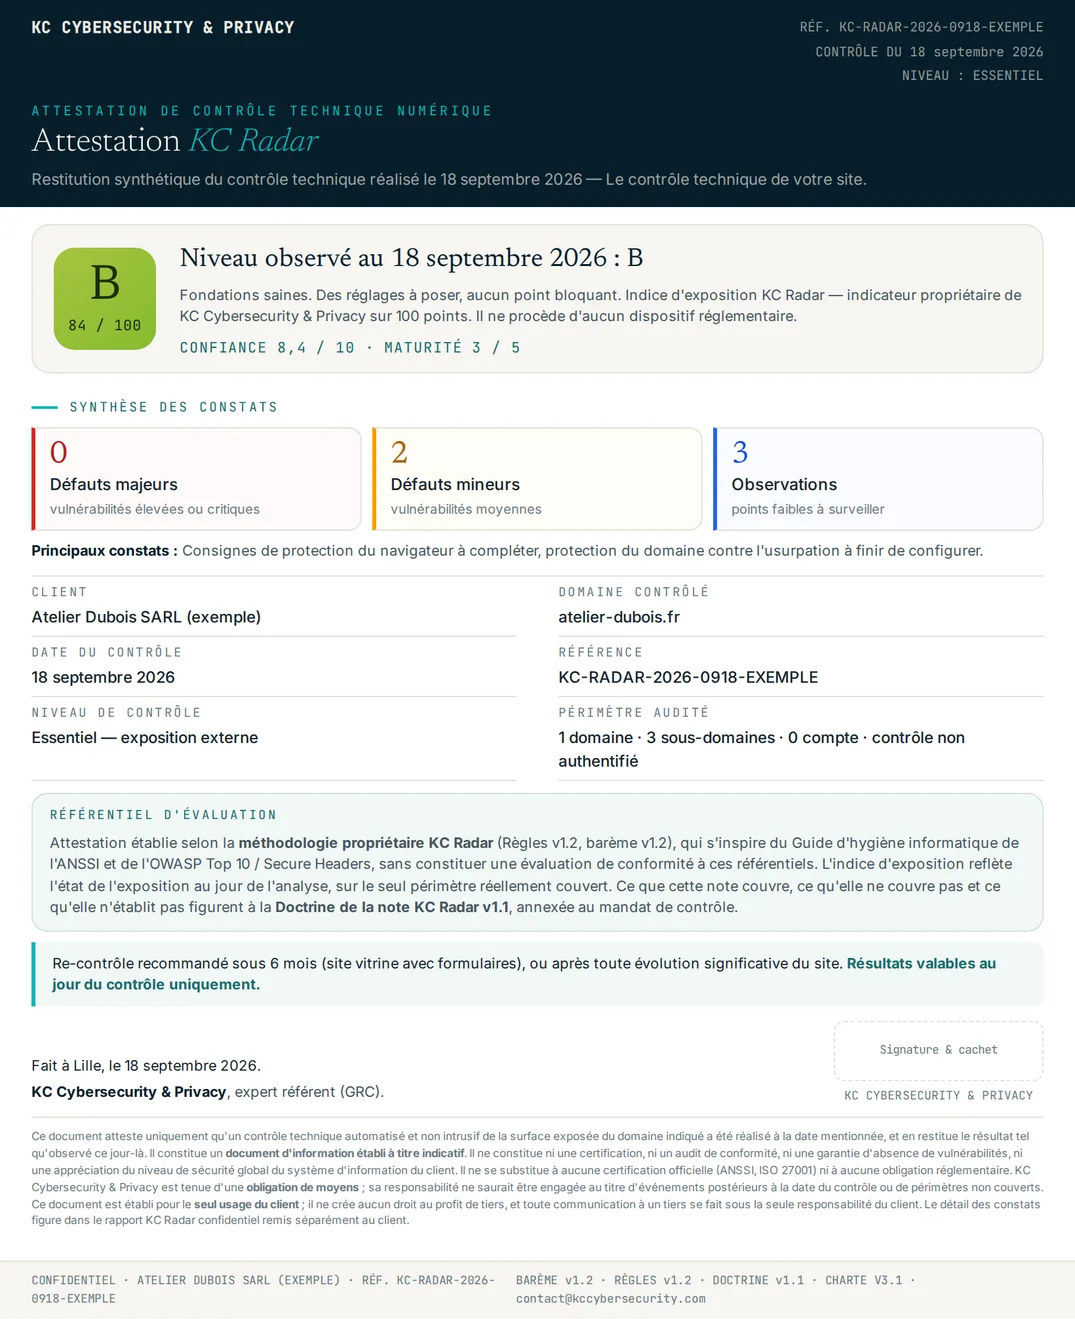
Votre indice d'exposition, votre rapport actionnable et votre attestation datée.
Comme un contrôle technique : un document daté et signé, avec votre indice et les défauts constatés. Le document que vous présentez à votre donneur d'ordre, votre assureur ou votre client. C'est un document d'information : il rend compte de ce qui a été observé, à une date, sur un périmètre écrit. Il ne certifie rien, et nous ne prétendrons jamais le contraire.

Un outil en ligne rend des lignes rouges. KC Radar rend un document daté, relu par une personne, avec un périmètre écrit et un plan que votre prestataire applique tel quel.
Un dirigeant, un webmaster ou une agence comprennent le rapport de bout en bout. Le risque métier est expliqué avant le risque technique.
Chaque constat indique quoi faire, l'effort que ça demande et le gain attendu, en points. Vous pouvez transmettre le document tel quel à votre prestataire.
La mesure est automatisée, la lecture ne l'est pas. Un consultant écarte les fausses alertes, requalifie ce qui a été mal noté et écrit le rapport. C'est là qu'un outil en ligne s'arrête.
Ce qui a été contrôlé et ce qui ne l'a pas été figure noir sur blanc, avec un indice de confiance. Un contrôle partiel se dit, il ne se maquille pas en tout-vert.
« Notre grand client veut une attestation de sécurité pour renouveler le contrat. » Les obligations des grands comptes descendent à leurs fournisseurs. Vous êtes le fournisseur.
« Notre assureur cyber veut un état de notre exposition à l'échéance. » Un document daté vaut mieux qu'une déclaration sur l'honneur.
« Notre concurrent s'est fait pirater. » Un bilan de santé immédiat, avant d'être le prochain.
L'Avancé est le bon niveau pour un site qui encaisse, qui héberge des comptes ou qui porte votre activité. Le re-contrôle à 90 jours est compris : corriger sans vérifier que c'est corrigé ne sert à rien.
Pas encore décidé ? Commencez par un premier regard offert, sans engagement.
Demandez votre contrôle KC Radar, ou une démo. Sans engagement, sans jargon. Pour un premier regard offert, c'est par ici.